Table of Contents
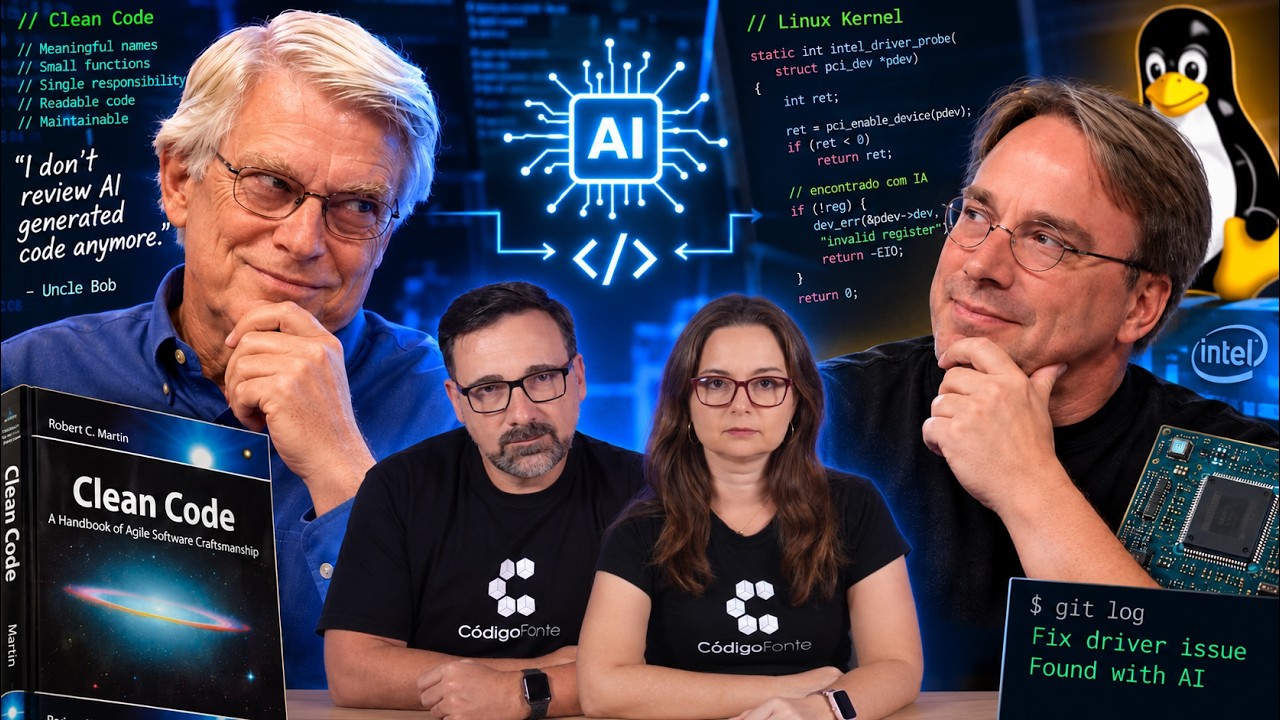
Revisar Código de IA Ainda É Possível? Os Dilemas da Engenharia de Software em 2026
A ascensão vertiginosa de agentes autônomos de codificação e assistentes generativos integrados aos ambientes de desenvolvimento (IDEs) transformou radicalmente o ciclo de vida do software. Se antes o gargalo da engenharia residia na taxa de digitação e na implementação manual de algoritmos, hoje o vetor de saturação deslocou-se inteiramente para a etapa posterior: a validação, a auditoria e a integração de código.
Em 2026, com modelos capazes de sintetizar centenas de linhas de código funcional em frações de segundo a partir de prompts de alto nível ou especificações de tarefas em tickets do Jira, os times de tecnologia deparam-se com uma questão existencial: revisar código gerado por IA ainda é humanamente viável?
A transição entre inspecionar o trabalho de um par humano — cujo raciocínio compartilhado, contexto de negócio e limitações cognitivas são previsíveis — e validar a torrente de código sintaticamente impecável, porém semanticamente opaco, gerada por agentes autônomos expõe as fragilidades do processo tradicional de Pull Request (PR).
O Colapso da Linha por Linha: Por Que o Modelo Tradicional de Pull Request Quebrou
O modelo canônico de revisão por pares (peer review) foi concebido sob a premissa da escassez. Uma equipe média gerava dezenas ou poucas centenas de linhas de código por dia por desenvolvedor, permitindo que revisores humanos dedicassem tempo para examinar cada declaração de variável, estrutura de controle e chamada de função.
Com a inserção de agentes de software capazes de disparar PRs completos contendo refatorações globais, migrações de bibliotecas ou implementação de múltiplos microserviços em minutos, esse modelo entrou em colapso por três razões fundamentais:
- *Fadiga Cognitiva e o Fenômeno do Rubber-Stamping: A leitura de grandes volumes de código gerado por máquina induz rapidamente à exaustão atencional. Confrontados com diffs de mais de 800 linhas, revisores tendem a confiar na aparente elegância do código e nos testes verdes, realizando aprovações superficiais (rubber-stamping*).
- Assimetria de Tempo de Produção versus Tempo de Leitura: Leva-se cinco segundos para um modelo de linguagem produzir uma rotina concorrente complexa em Go ou Rust, mas um engenheiro sênior necessita de quarenta minutos para mapear mentalmente possíveis condições de corrida (race conditions), vazamentos de goroutines ou bloqueios mútuos (deadlocks).
- Erosão da Intencionalidade: O código humano reflete um rastro de intenção deliberada. O código gerado por IA, por outro lado, é derivado de padrões estatísticos e aproximações semânticas. O revisor não busca apenas erros conceituais do autor, mas precisa inferir se a máquina interpretou corretamente as restrições tácitas do domínio de negócios que nunca foram registradas no prompt original.
Anatomia do Risco: Alucinações Sintaticamente Perfeitas e a Falácia da Cobertura
O maior perigo do código de IA em 2026 não são os erros de sintaxe — que os compiladores, interpretadores e linters modernos capturam instantaneamente —, mas sim as falhas semânticas silenciosas e a introdução sistemática de débitos arquiteturais invisíveis.
Falhas Lógicas Mascaradas por Testes Tautológicos
Agentes autônomos não geram apenas código de aplicação; eles também geram os testes unitários para validar seu próprio código. O risco reside na geração de testes tautológicos: o modelo cria testes que passam com sucesso simplesmente porque espelham a mesma premissa errônea adotada na implementação, validando o comportamento incorreto sem disparar alertas no pipeline de Integração Contínua (CI).
Alucinação de Dependências e Vulnerabilidades Transitivas
Outro problema documentado é a importação de bibliotecas externas inexistentes (alucinações de pacotes que podem sofrer ataques de dependency confusion ou typosquatting) ou o uso de padrões criptográficos obsoletos extraídos de código legado presente nos dados de treino dos modelos.
Da Inspeção Visual à Prova de Propriedades: Comparativo de Métodos de Validação
Para responder se a revisão ainda é possível, a indústria tem substituído o olhar humano superficial por abordagens formais e heurísticas avançadas. A tabela abaixo contextualiza a evolução dos paradigmas de revisão de código:
| Critério de Avaliação | Revisão Humana Tradicional (Manual) | Revisão por Agente Crítico (LLM-as-a-Judge) | Verificação Híbrida Baseada em Contratos (2026) |
|---|---|---|---|
| Taxa de Processamento (Throughput) | Baixa (100 a 300 linhas/hora por engenheiro) | Extremamente Alta (> 5.000 linhas/minuto) | Alta (Automação de borda + auditoria humana focada) |
| Detecção de Bugs Lógicos Sutis | Média a Alta (dependente da senioridade e foco) | Média-Baixa (reproduz vieses e pontos cegos) | Alta (Testes baseados em propriedades e fuzzing guiado) |
| Aderência ao Domínio de Negócios | Alta (contexto tácito do engenheiro) | Baixa (limitada ao contexto do prompt/RAG) | Alta (especificações validadas contra contratos OpenAPI/Protobuf) |
| Custo de Engenharia | Elevado em horas de profissionais seniores | Baixo em horas; moderado em tokens de inferência | Otimizado (esforço humano focado nas regras críticas) |
| Sensibilidade a “Testes Falsos Positivos” | Média | Alta (tende a aceitar testes tautológicos) | Nula (validação formal por mutação de testes) |
Implementação Prática: Monitorando Invariantes e Integridade em Diffs de IA
A resposta prática para manter o código de IA auditável não é proibir sua geração, mas instrumentar o pipeline com verificações programáticas que impeçam a aprovação de códigos sem garantias de comportamento.
O script a seguir demonstra uma camada de guarda (guardrail) em Python executada no pipeline de CI/CD. Ele analisa a Árvore de Sintaxe Abstrata (AST) das alterações geradas, detectando anomalias estruturais comuns em códigos gerados por agentes — como supressão indiscriminada de exceções (bare except), complexidade ciclomática desmedida e ausência de tipagem estrita:
"""
Guardrail de Validação Estrutural para Pull Requests Geradas por IA.
Verifica conformidade estrita de tipagem, supressão de erros e complexidade.
"""

import ast
import sys
from pathlib import Path

class QualitySentinel(ast.NodeVisitor):
    def __init__(self, filename: str):
        self.filename = filename
        self.violations: list[str] = []

    def visit_FunctionDef(self, node: ast.FunctionDef) -> None:
        # 1. Validação de Type Hints: Exige anotações de retorno em funções públicas
        if not node.name.startswith("_") and node.returns is None:
            self.violations.append(
                f"Linha {node.lineno}: Função pública '{node.name}' carece de anotação de tipo de retorno."
            )

        # 2. Heurística de Controle de Invariantes: Detecção de 'pass' ou 'continue' genéricos
        for child in ast.walk(node):
            if isinstance(child, ast.ExceptHandler):
                if child.type is None:
                    self.violations.append(
                        f"Linha {child.lineno}: Captura genérica de exceção ('except:') sem tratamento explícito."
                    )
                elif isinstance(child.type, ast.Name) and child.type.id == "Exception":
                    # Alerta para mitigação de exceção silenciosa frequente em código gerado por IA
                    for stmt in child.body:
                        if isinstance(stmt, ast.Pass):
                            self.violations.append(
                                f"Linha {stmt.lineno}: 'except Exception: pass' detectado. Supressão insegura."
                            )

        self.generic_visit(node)

def audit_source_code(file_path: Path) -> list[str]:
    try:
        content = file_path.read_text(encoding="utf-8")
        tree = ast.parse(content, filename=str(file_path))
        sentinel = QualitySentinel(str(file_path))
        sentinel.visit(tree)
        return sentinel.violations
    except SyntaxError as err:
        return [f"Erro crítico de sintaxe no arquivo {file_path}: {err}"]

if __name__ == "__main__":
    target_path = Path("src/services/ai_generated_service.py")

    # Exemplo simulado de execução em arquivo alvo
    if not target_path.exists():
        # Criação de um stub temporário apenas para validação de integridade do script
        target_path.parent.mkdir(parents=True, exist_ok=True)
        target_path.write_text(
            "def calculate_tax(amount):\n"
            "    try:\n"
            "        return amount * 0.15\n"
            "    except Exception:\n"
            "        pass\n",
            encoding="utf-8"
        )

    errors = audit_source_code(target_path)

    if errors:
        print(f"[REJEITADO] O pipeline barrou o código gerado por violar guardrails de segurança:")
        for err in errors:
            print(f" - {err}")
        sys.exit(1)
    else:
        print("[APROVADO] Código em conformidade com as regras estruturais.")
        sys.exit(0)
O Uso de Testes de Mutação para Blindar Testes de IA
Além da análise estática, as equipes de ponta estão integrando testes de mutação (usando ferramentas como mutmut ou Stryker). Se o modelo de IA gerar um componente de 100 linhas e 10 testes associados, o framework de mutação altera intencionalmente operadores lógicos (trocando > por <=, invertendo booleanos ou suprimindo chamadas) no código da aplicação. Se os testes gerados pela própria IA continuarem passando após as mutações, os testes são descartados por incapacidade de detectar regressões lógicas, acionando uma intervenção técnica mandatória.
A Nova Função do Engenheiro: De Corretor de Sintaxe a Auditor de Especificação e Contrato
Diante desse cenário, a resposta para a pergunta inicial é nuançada: revisar código linha por linha tornou-se obsoleto e inviável; revisar o comportamento, os limites e os contratos tornou-se a competência mais crítica da engenharia de software.
Em vez de focar na sintaxe dos laços de repetição ou na manipulação de coleções, o desenvolvedor em 2026 atua como um inspetor de especificações:
- *Projeto Orientado a Contratos (Contract-First Engineering):* O engenheiro escreve interfaces rigorosas, esquemas tipados (como Zod, Protocol Buffers ou Pydantic) e invariantes matemáticos de entrada e saída. A IA preenche a implementação interna. O foco da revisão não é o miolo, mas a blindagem dos contratos.
- Property-Based Testing (Testes Baseados em Propriedades): Utilizando frameworks como o
Hypothesis, o revisor valida hipóteses abstratas (ex: "para quaisquer credenciais válidas com balanceamento X, o saldo nunca pode ser negativo"), delegando ao computador o teste de milhares de combinações extremas de dados contra o código sintetizado. - Responsabilidade Civil e Conformidade: O código aprovado em repositórios de produção continua sendo de responsabilidade estrita da equipe de engenharia humana. Argumentar em uma auditoria de segurança ou incidente de produção que "o erro foi gerado pela IA" já não possui qualquer respaldo técnico ou jurídico.
Revisar código de IA, portanto, continua possível — contanto que a engenharia abandone os rituais manuais e adote a verificação computacional de invariantes arquiteturais.
💬 Participe da Discussão: Na sua equipe, o fluxo de pull requests aumentou a ponto de inviabilizar a revisão manual? Como você tem garantido a integridade lógica e a segurança do código sintetizado por IA?
Assista à Demonstração Prática Completa
Acompanhe todos os detalhes, etapas práticas e testes na íntegra no player de alta definição abaixo:
Perguntas Frequentes (FAQ)
É seguro permitir que agentes de IA revisem o código gerado por outros agentes de IA?
Não de forma isolada. Embora utilizar um modelo crítico ("LLM-as-a-Judge") ajude a encontrar erros cosméticos e de estilo, múltiplos modelos frequentemente compartilham os mesmos vieses estatísticos e pontos cegos em relação a bibliotecas de treino. A verificação deve obrigatoriamente incluir análise estática determinística (linters, compiladores) e baterias de testes dinâmicos automatizados.
Como evitar a síndrome do "Rubber-Stamping" (aprovação automática por cansaço)?
A melhor abordagem técnica é limitar o tamanho máximo de PRs a serem submetidos para intervenção humana (ex: máximo de 200 linhas de diff lógico) e adotar ferramentas de resumo semântico que destaquem exclusivamente desvios de contrato, novas dependências externas introduzidas e alterações em chamadas de banco de dados ou redes.
O que são testes de mutação e por que eles são cruciais para código gerado por IA?
Testes de mutação inserem pequenos erros programáticos propositais no código de produção (como mudar operadores de soma para subtração ou alterar condicionais) para verificar se a suíte de testes quebra. Como modelos de IA tendem a gerar testes superficiais ou tautológicos que apenas confirmam o código que eles próprios escreveram, o teste de mutação assegura que os testes realmente detectam bugs reais.
Qual o principal impacto dessa mudança no papel dos desenvolvedores júnior?
Os desenvolvedores em início de carreira enfrentam uma redefinição abrupta: em vez de serem treinados na digitação de código boilerplate e correções sintáticas básicas, eles precisam desenvolver mais cedo o pensamento crítico de sistemas, arquitetura de software, design de testes rigorosos e compreensão profunda das regras de negócio que os modelos estatísticos desconhecem.
A análise estática de código clássica ainda é relevante com o avanço da IA?
Ela é mais indispensável do que nunca. Linters determinísticos, checadores de tipos estáticos (como MyPy, TypeScript compiler, Rustc) e analisadores de segurança estática (SAST) fornecem limites matemáticos objetivos e infalíveis que a IA generativa não consegue replicar consistentemente, servindo como a primeira barreira intransponível no pipeline de revisão.
Artigo redigido e expandido por Rodrigo Batista para o portal IA na Prática Digital, com base nas demonstrações do canal IA na Prática Digital.
Faça parte dos nossos grupos exclusivos no WhatsApp e Telegram!
Entre nos grupos oficiais de Achadinhos & Ofertas para receber cupons testados, promoções relâmpago da Shopee e Mercado Livre com até 80% de desconto e novidades de inteligência artificial em primeira mão direto no seu celular: